
Fon təhlükəsizliyi monitorinqi rəqəmsal təhdidləri onları artmazdan əvvəl necə aşkarlaya bilər
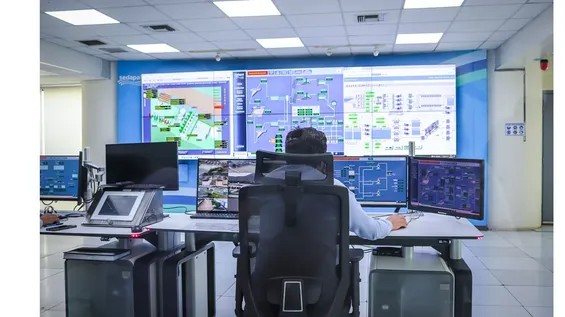
Təhlükəsizlik pozuntusu adətən özünü dərhal büruzə vermir. İlk müdafiə xəttini keçən hücumçular adətən səssizcə hərəkət edir və diqqəti cəlb etməyəcək bir templə şəbəkə daxilində irəliləyirlər.
İcazəsiz girişlər çox vaxt həftələrlə, bəzən isə daha uzun müddət ərzində aşkar edilmir və əsl ziyan məhz bu müddət ərzində vurulur.
Ziyan giriş anında deyil, kimsə vəziyyəti fərq edənə qədər baş verən sonrakı proseslər zamanı yaranır. Davamlı təhlükəsizlik monitorinqi bu boşluğu aradan qaldırmağa kömək edir; onun iş prinsipini anlamaq, təhdidləri erkən aşkar edən təşkilatların niyə daha az itki verdiyini izah edir.
Nələr izlənilir?
Rəqəmsal təhlükəsizlik monitorinqi yalnız bir şeyi yoxlayan tək bir vasitə deyil. O, məlumatları eyni anda müxtəlif mənbələrdən – sistemə daxil olan və oradan çıxan şəbəkə trafikindən və server loglarından tutmuş, ayrı-ayrı istifadəçi hesablarının davranışına və qoşulmuş cihazların vəziyyətinə qədər – toplayır.
Bunların hər biri özünəməxsus iz yaradır və ayrı-ayrılıqda heç biri təhlükəli görünmür: qeyri-adi saatda sistemə giriş, adi haldan bir qədər böyük həcmli fayl ötürülməsi və ya adətən həmin cihazda icra olunmayan bir prosesin işə düşməsi.
Vəziyyəti dəyişən amil bütün bunların zaman keçdikcə və eyni anda izlənilməsidir; beləliklə, tək bir yoxlama zamanı nəzərdən qaçacaq bir nümunə, insanların istifadə etdiyi sistemlərin fonunda işləyən davamlı skanlama prosesi sayəsində aşkar edilir.
Əksər şəbəkələr bir insanın nəzərdən keçirə biləcəyindən qat-qat çox log məlumatı yaradır. Buna görə də, məlumatların əlaqələndirilməsi avtomatik həyata keçirilməli, gündəlik fəaliyyətə aid adi məlumatlar (səs-küy) diqqət tələb edən hadisələrdən ayrılmalıdır.
Kibertəhlükəsizlik monitorinqinin əsas dəyəri də məhz buradadır: o, sadəcə dramatik bir hadisəni aşkar etməklə deyil, həm də bir neçə kiçik hadisənin bir araya gəldiyi məqamı fərq etməklə fayda verir.
İnsidentə çevrilməzdən əvvəl siqnalı oxumaq
Proaktiv təhdid aşkarlanmasının əsas məqamı vaxt amilidir. Sistemin sıradan çıxmasını və ya məlumatların tamamilə itirilməsini gözləmək əvəzinə, monitorinq sistemi səhvləri və şəbəkə və ya istifadəçi üçün normal sayılan davranışlardan kənaraçıxmaları qeyd etmək üçün qurulub. Məsələn, adətən aktiv olmayan bir hesabdan gecə saat üçdə xarici trafikin kəskin artması və ya cihazın əvvəllər heç bir əlaqəsi olmayan bir ünvana qəfil müraciət etməsi kimi hallar buna misaldır.
Bunların heç biri təkbaşına hücumun sübutu deyil. Bunlar daha diqqətlə araşdırılmalı olan siqnallardır və real vaxt rejimində təhdid monitorinqi, şübhəli fəaliyyət bir cihazdan bütün şəbəkəyə yayılmamışdan əvvəl bu araşdırmanın aparılmasını mümkün edir. Qeyri-adi sayılan şey də sabit deyil, çünki bir komandanın ehtiyacları üçün qurulmuş baza xətti digərininkini tamamilə səhv başa düşər. Beləliklə, eşiklər vahid qayda kimi tətbiq olunmaq əvəzinə, əslində izlədikləri şəbəkəyə dəyişdirilir.
Təhlükəsizlik qrupları nəticəni tüstüyə cavab verməklə artıq damdan keçən yanğına cavab vermək arasındakı fərq kimi təsvir edirlər.
Aşkarlama Pəncərəsi Niyə Vacibdir
Milli Standartlar və Texnologiya İnstitutu illərdir bu məsələni araşdırır və təşkilatların kompromis və aşkarlama arasındakı vaxtı qısaltmaq üçün davamlı rəqəmsal təhlükə monitorinqini necə qurmalı olduqları barədə təlimat dərc edir.
Onun tapıntıları təhlükəsizlik qruplarının işlərində gördüklərini əks etdirir, çünki təhlükə nə qədər tez aşkar edilərsə, həm pozuntunun əhatə dairəsində, həm də bütün bunlardan sonra bərpa üçün lazım olan xərclər bir o qədər az olar.
Burada sənədləşmənin də bir faydası var, çünki öz monitorinq tarixçəsini izləyən bir sistem sığortaçılar və ya başqaları hadisənin necə həll edildiyini soruşduqda təşkilata işarə etmək üçün möhkəm bir şey verir.
Kibertəhdid monitorinqinin əsas arqumenti budur, hər kiçik müdaxilənin qarşısını almaq üçün deyil, insanın nə qədər müddətə işləməsinə icazə verildiyini məhdudlaşdırır və necə tutulduğunu qeyd edir.
Bayraqdan Cavaba
Xəbərdarlıq özü-özlüyündə hadisələrin baş verməsinin qarşısını almır. Rəqəmsal təhlükəsizlik monitorinqi qəribə bir şey qeyd etdikdən sonra kimsə yenə də ona baxmalı, bunun yalançı həyəcan siqnalı və ya daha pis bir şeyin başlanğıcı olub-olmadığına qərar verməli və sonra buna uyğun hərəkət etməlidir. Onlar cihazı təcrid etməli, girişi ləğv etməli və ya fəaliyyətin artıq nə qədər çatdığını izləməlidirlər.
Bu addım sadəcə səs-küy olan şeyləri əslində işləyən şeylərdən ayırır, çünki siqnalın təsirli olması üçün bir şəxsə və ya bir prosesə kifayət qədər tez çatması lazımdır. Araşdırılan hər bir hal da sistemə geri qayıdır və normal sayılmalı olanı yaxşılaşdırır ki, növbəti real şey əvvəlki hadisədən daha tez ortaya çıxsın.
Bunların heç biri bütün hücumların baş verməsinin qarşısını almır. Bununla belə, dəyişən şey, birinin bir dəfə baş verdikdən sonra nə qədər müddətə davam etməsinə icazə verilməsidir və bu fərq kiçik, nəzarətli bir hadisəni başlıqdan ayıran şeydir.
Reportyor.az
KARUSEL / CƏMİYYƏT
Tarix: Bu gün, 16:15
Oxşar yazılar: